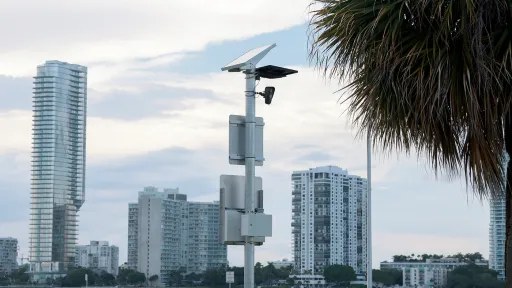
SAN FRANCISCO (Calitday News)– Một nhóm hacker đã tháo một camera giám sát Flock Safety khỏi vị trí lắp đặt bên đường, sao chép gần như toàn bộ dữ liệu bên trong rồi tiến hành reverse-engineer thiết bị, hé lộ chi tiết chưa từng thấy về lượng thông tin mà hệ thống camera đọc biển số đang thu thập trên đường phố Mỹ.
Kết quả phân tích đặc biệt gây chú ý: chỉ trong khoảng 21 ngày dữ liệu hoạt động có thể phục hồi, một camera đã ghi nhận khoảng 50,200 lượt xe và tạo ra khoảng 1.6 triệu hình ảnh.
Phần mềm lấy từ thiết bị còn cho thấy camera có khả năng phát hiện con người, xe đạp, xe cộ và biển số, đồng thời đôi khi cô lập cả những hình ảnh như sticker trên xe.
Cuộc điều tra được thực hiện bởi WIRED và 404 Media, dựa trên dữ liệu do một nhóm hacker tự gọi mình là stegan0gram cung cấp.
Những phát hiện đang làm nóng trở lại cuộc tranh luận về Flock Safety – mạng lưới camera đọc biển số tự động đang được nhiều sở cảnh sát và cộng đồng trên khắp Hoa Kỳ sử dụng.
Hacker không chỉ phá camera mà mang về “mổ xẻ”
Trong thời gian gần đây đã xảy ra nhiều vụ camera Flock bị phá hoại trên khắp Hoa Kỳ.
Nhưng nhóm stegan0gram quyết định đi xa hơn.
Thay vì chỉ phá hủy một thiết bị, các thành viên cho biết họ tháo một camera Flock đang được lắp phía trên một con đường, lấy thiết bị về và tiến hành reverse-engineer phần cứng cùng phần mềm.
Một thành viên giải thích với WIRED rằng mục tiêu của họ là tìm hiểu những bí mật của hệ thống mà họ cho rằng đang giám sát người dân.
Nhóm sau đó tạo một bản sao gần như hoàn chỉnh dữ liệu trên thiết bị.
Các tập tin được chia sẻ với 404 Media và tổ chức minh bạch Distributed Denial of Secrets, sau đó được cung cấp cho WIRED để hai cơ quan truyền thông cùng phân tích.
Tìm thấy chìa khóa mã hóa ngay trong camera
Một trong những phát hiện đáng chú ý nhất liên quan đến cách dữ liệu được bảo vệ.
Flock từng mô tả camera của mình là sử dụng on-device encryption – mã hóa ngay trên thiết bị.
Nhưng sau khi có quyền tiếp cận vật lý với camera, nhóm hacker tìm thấy một số phân vùng của hệ thống Android không được mã hóa.
Trong một phân vùng có tên “media”, họ tìm thấy một encryption key – chìa khóa mã hóa.
Chìa khóa đó cho phép mở một phần dữ liệu khác chứa rất nhiều video và hình ảnh mà camera đã ghi lại.
Tuy nhiên, điều quan trọng là không phải toàn bộ dữ liệu trên camera đều bị giải mã.
WIRED và 404 Media cho biết những vùng lưu trữ nhạy cảm nhất vẫn được mã hóa và nhóm hacker không truy cập được.
Do đó, sự việc không nên được mô tả là hacker đã phá được toàn bộ hệ thống bảo mật của Flock.
50,200 lượt xe tạo ra 1.6 triệu hình ảnh
Lượng dữ liệu được camera tạo ra là một trong những phát hiện đáng chú ý nhất.
WIRED tìm thấy log tương ứng với khoảng 21 ngày hoạt động trong một số khoảng thời gian khác nhau.
Trong khoảng dữ liệu đó, camera:
ghi nhận khoảng 50,200 lượt xe;
tạo ra khoảng 1.6 triệu hình ảnh;
và trong một ngày bình thường ghi nhận khoảng 3,300 lượt xe.
Ngày cao nhất trong dữ liệu có 4,454 lượt xe.
Một chiếc xe đi ngang qua camera trung bình tạo ra khoảng 28 hình ảnh, nhưng một số trường hợp tạo ra hơn 100 hình.
Con số này lớn hơn nhiều so với hình dung đơn giản rằng camera chỉ “chụp một tấm hình biển số” mỗi khi xe chạy qua.
Vì sao một chiếc xe cần tới hàng chục tấm hình?
Phân tích phần mềm cho thấy khi phát hiện chuyển động, camera chụp liên tục nhiều khung hình.
Thiết bị sử dụng những mức phơi sáng khác nhau để vừa ghi được biển số vừa thu được hình ảnh rộng hơn của chiếc xe và khung cảnh xung quanh.
Phần mềm trên camera sau đó phân tích các hình ảnh, chọn những frame hữu ích, crop một số khu vực và gửi dữ liệu qua mạng cellular về hệ thống của Flock.
Theo phân tích của WIRED, camera dường như không tự đọc hoàn chỉnh biển số hay xác định hãng xe, model và màu xe ngay trên thiết bị.
Những bước phân tích phức tạp hơn dường như được thực hiện trên server của Flock.
Camera còn phát hiện “person”
Đây có thể là phát hiện gây chú ý nhất về mặt quyền riêng tư.
Phần mềm chạy bên trong camera có một hệ thống computer vision có khả năng nhận diện nhiều loại đối tượng, bao gồm:
xe cộ, biển số, xe đạp và con người.
Khi phần mềm phát hiện một người, nó có thể ghi lại vị trí người đó trong hình ảnh và mức độ tin cậy của thuật toán rằng vật thể được nhìn thấy thực sự là một con người.
WIRED lấy mô hình computer-vision từ camera và tự chạy thử trên những hình ảnh khác.
Hệ thống nhận diện được người trong ảnh, kể cả một bức selfie của phóng viên WIRED.
Các nhà báo sau đó chạy mô hình trên 27,321 đoạn video ngắn lấy từ camera.
Phần mềm phát hiện người trong 11 đoạn video, tất cả đều là những người đang đi motorcycle.
Số trường hợp thấp có thể được giải thích bởi vị trí của camera: thiết bị được đặt cao phía trên đường và hướng xuống dòng xe, nơi rất ít người đi bộ xuất hiện.
Nhưng không tìm thấy nhận diện khuôn mặt
Có một giới hạn rất quan trọng.
WIRED và 404 Media không tìm thấy bằng chứng camera Flock đang sử dụng facial recognition – nhận diện khuôn mặt.
Hệ điều hành Android có sẵn một số thành phần có thể liên quan đến nhận diện khuôn mặt, nhưng các nhà điều tra không tìm thấy dấu hiệu chúng đang được kích hoạt hoặc sử dụng bởi hệ thống Flock trên camera được kiểm tra.
Do đó, “camera có thể phát hiện người” không đồng nghĩa với “camera nhận diện được người đó là ai.”
Đây là hai khả năng kỹ thuật rất khác nhau.
Sticker cũng có lúc bị tưởng là biển số
Phần mềm còn tạo ra một số kết quả bất thường.
Trong vài trường hợp, hệ thống nhận diện biển số đã crop những thứ không phải biển số, chẳng hạn sticker, khung biển số của dealer và những hình ảnh khác trên phương tiện.
Trong một đoạn video của một chiếc motorcycle, phần mềm thậm chí crop một miếng patch hình lá cờ Mỹ trên túi xe như thể đó là biển số.
Điều này cho thấy hệ thống computer vision có thể thu thập và xử lý nhiều chi tiết trong hình ảnh hơn bản thân chuỗi ký tự trên license plate.
Camera Flock hoạt động như thế nào?
Flock Safety cung cấp hệ thống Automatic License Plate Reader – ALPR, tức camera đọc biển số tự động.
Camera được lắp tại đường phố, khu dân cư, cơ sở thương mại và nhiều địa điểm khác.
Khi xe chạy ngang qua, hệ thống ghi lại thông tin có dấu thời gian. Các cơ quan được cấp quyền có thể tìm kiếm dữ liệu để phục vụ điều tra.
Ví dụ, cảnh sát có thể tìm một chiếc xe liên quan đến vụ trộm, xe mất cắp hoặc một phương tiện cần xác định trong cuộc điều tra.
Flock quảng bá khả năng chia sẻ thông tin giữa các cơ quan như một lợi thế của mạng lưới.
Nhưng chính quy mô chia sẻ đó cũng trở thành vấn đề gây tranh luận về quyền riêng tư.
Hơn 2,000 cơ quan có thể truy cập dữ liệu của một thành phố
Trong một ví dụ được WIRED điều tra tại Alpharetta, Georgia, hồ sơ từ hệ thống Flock của thành phố có thể được truy cập bởi hơn 2,000 cơ quan.
Danh sách bao gồm các sở cảnh sát, trường đại học, sân bay và một số cơ quan khác.
Mạng lưới quốc gia như vậy có thể giúp cảnh sát tìm một phương tiện di chuyển từ địa phương này sang địa phương khác.
Nhưng những người vận động quyền riêng tư đặt câu hỏi liệu mạng lưới camera địa phương khi kết nối với nhau có thể tạo thành một hệ thống theo dõi chuyển động phương tiện trên quy mô rộng hay không.
Các cuộc điều tra trước đây của 404 Media cũng phát hiện cảnh sát địa phương từng thực hiện những truy vấn liên quan đến yêu cầu của cơ quan di trú liên bang, làm gia tăng tranh luận về cách dữ liệu ALPR được chia sẻ và sử dụng.
Đây có phải Flock bị “hack” từ Internet?
Không, ít nhất không phải theo bằng chứng hiện có trong vụ này.
Đây là điểm quan trọng khi mô tả sự việc.
Nhóm stegan0gram có được quyền tiếp cận vật lý với một camera, tháo thiết bị xuống rồi phân tích trực tiếp phần cứng và dữ liệu.
Không có bằng chứng trong cuộc điều tra mới cho thấy hacker đã xâm nhập từ xa vào cloud infrastructure của Flock rồi tải dữ liệu của toàn bộ khách hàng.
Flock cũng khẳng định nền tảng cloud của công ty chưa từng bị xâm nhập hoặc xảy ra vụ rò rỉ dữ liệu khách hàng.
Vì vậy, sự việc mới chủ yếu đặt ra câu hỏi về an ninh của dữ liệu lưu trên thiết bị khi một người có quyền tiếp cận vật lý với camera, cũng như lượng dữ liệu mà camera thực sự thu thập.
Flock: Tháo và can thiệp camera là bất hợp pháp
Flock phản ứng với cuộc điều tra bằng cách nhấn mạnh rằng việc tự ý tháo camera là hành vi trái phép.
Công ty cho biết có một chương trình Vulnerability Disclosure Policy để các nhà nghiên cứu bảo mật báo cáo những lỗ hổng mà họ phát hiện.
Theo Flock, nhóm thực hiện vụ reverse-engineering này không báo cáo phát hiện cho công ty thông qua quy trình đó.
Khi được hỏi cụ thể về việc encryption key được tìm thấy trên camera, Flock nói chưa nhận đủ thông tin kỹ thuật để đánh giá những tuyên bố đang được đưa ra.
Công ty kêu gọi những người phát hiện lỗ hổng hợp pháp gửi thông tin kỹ thuật cho đội ngũ bảo mật để có thể xem xét và có biện pháp thích hợp.
Flock từng đối mặt với nghiên cứu bảo mật trước đây
Đây không phải lần đầu các nhà nghiên cứu xem xét an ninh của thiết bị Flock.
Năm 2025, nhà nghiên cứu bảo mật Jon “GainSec” Gaines đã reverse-engineer một camera đọc biển số Flock và công bố các lỗ hổng có thể cho phép quyền truy cập ở mức cao trên thiết bị.
Flock sau đó cho biết những lỗ hổng đó đòi hỏi quyền tiếp cận vật lý với thiết bị và kiến thức kỹ thuật chuyên sâu.
Công ty cũng đăng ký các lỗ hổng liên quan với hệ thống CVE và cho biết đã tiếp tục cập nhật phần cứng và phần mềm để giải quyết những phát hiện về bảo mật.
Phát hiện mới làm thay đổi câu hỏi về camera Flock
Cuộc điều tra mới không chứng minh toàn bộ mạng lưới Flock đã bị hacker xâm nhập.
Nhưng việc lấy được dữ liệu từ một thiết bị vật lý đã cung cấp một cái nhìn hiếm hoi vào những gì xảy ra bên trong một camera Flock khi hàng ngàn chiếc xe chạy ngang qua mỗi ngày.
Thay vì chỉ ghi lại một biển số cho mỗi chiếc xe, dữ liệu cho thấy camera có thể chụp hàng chục hình, sử dụng computer vision để phân tích nhiều loại đối tượng và gửi dữ liệu lên hệ thống máy chủ để xử lý thêm.
Chỉ khoảng 21 ngày log được phục hồi từ một camera đã cho thấy 50,200 lượt xe và khoảng 1.6 triệu hình ảnh.
Đồng thời, việc tìm thấy một encryption key ngay trên thiết bị đặt ra câu hỏi mới về mức độ bảo vệ dữ liệu nếu một camera rơi vào tay người có đủ khả năng kỹ thuật.
Flock khẳng định việc tháo camera trái phép là bất hợp pháp và cho biết họ có quy trình chính thức dành cho nghiên cứu bảo mật.
Còn cuộc điều tra của WIRED và 404 Media đưa vấn đề rộng hơn trở lại cuộc tranh luận: khi hàng ngàn camera đọc biển số được kết nối thành những mạng lưới có thể chia sẻ dữ liệu giữa nhiều cơ quan, chúng đang thu thập chính xác bao nhiêu thông tin về những người chỉ đơn giản lái xe trên đường?
Calitoday tổng hợp